เจอบน GitHub ไม่ได้แปลว่า ปลอดภัย
เผยแพร่เมื่อ : พฤหัสบดี 5 พฤศจิกายน 2569 โดย สุพิชฌาย์ ถาวรลิมปะพงศ์ จำนวนผู้เข้าชม 36 คน
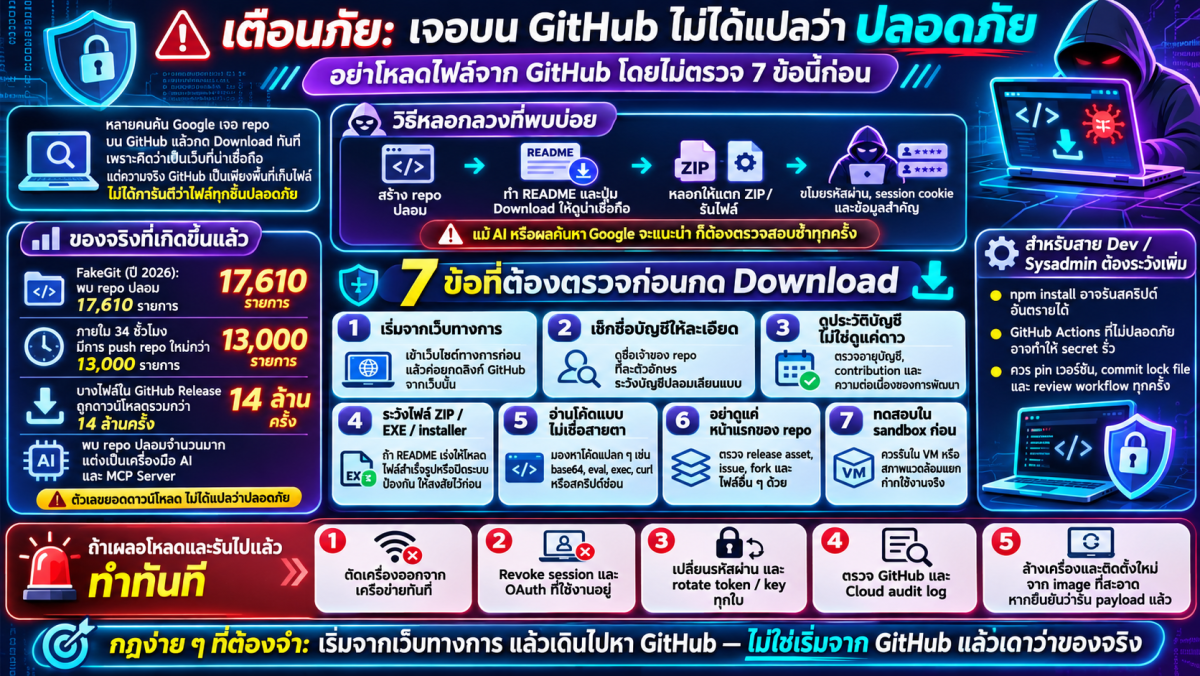
เตือนภัย! “เจอบน GitHub” ไม่ได้แปลว่า “ปลอดภัย” ระวังโปรแกรมปลอมแฝงมัลแวร์ขโมยข้อมูล
อย่าเพิ่งกด Download! แม้ไฟล์จะอยู่บนเว็บไซต์ที่น่าเชื่อถือ ก็อาจแฝงภัยคุกคามไซเบอร์ได้
ปัจจุบันผู้ไม่หวังดีใช้ GitHub ซึ่งเป็นแพลตฟอร์มยอดนิยมสำหรับจัดเก็บและแบ่งปันโค้ด เป็นช่องทางเผยแพร่โปรแกรมปลอมที่แฝงมัลแวร์ โดยสร้างหน้าโครงการเลียนแบบซอฟต์แวร์จริง พร้อมปุ่มดาวน์โหลดที่ดูน่าเชื่อถือ เพื่อหลอกให้ผู้ใช้งานติดตั้งโปรแกรมอันตราย
รายงานการวิจัยด้านความมั่นคงปลอดภัยไซเบอร์ในเดือนตุลาคม 2569 เปิดเผยแคมเปญ FakeGit พบคลังโค้ดปลอมถึง 17,610 รายการ โดยมัลแวร์ที่เผยแพร่อาจขโมยรหัสผ่าน ข้อมูลบัญชีผู้ใช้ และข้อมูลสำคัญจากเครื่องคอมพิวเตอร์
7 วิธีป้องกันก่อนดาวน์โหลดโปรแกรม
-
เริ่มจากเว็บไซต์ทางการ ตรวจสอบแหล่งดาวน์โหลดที่ผู้พัฒนาระบุ
-
ตรวจสอบชื่อเจ้าของโครงการ ระวังบัญชีปลอมที่ใช้ชื่อคล้ายของจริง
-
ตรวจสอบประวัติและความน่าเชื่อถือ อย่าตัดสินจากยอดดาวหรือยอดดาวน์โหลดเพียงอย่างเดียว
-
ระวังไฟล์ ZIP หรือ EXE ที่น่าสงสัย โดยเฉพาะไฟล์ที่สั่งให้ปิดระบบป้องกันไวรัส
-
สแกนไฟล์ก่อนเปิดใช้งาน ด้วยโปรแกรมป้องกันมัลแวร์ที่อัปเดตแล้ว
-
ตรวจสอบลิงก์ดาวน์โหลดให้รอบคอบ ระวังลิงก์ที่นำไปยังแหล่งไฟล์ไม่ทราบที่มา
-
ไม่มั่นใจ อย่าเพิ่งติดตั้ง ควรปรึกษาเจ้าหน้าที่ IT ก่อนใช้งาน
หากเผลอติดตั้งโปรแกรมต้องสงสัยแล้ว ให้หยุดใช้งาน ตัดการเชื่อมต่อเครือข่าย และแจ้งเจ้าหน้าที่ IT ทันที เพื่อดำเนินการตรวจสอบและป้องกันความเสียหาย
จำไว้ว่า: “เว็บไซต์น่าเชื่อถือ ไม่ได้หมายความว่าไฟล์ทุกไฟล์ปลอดภัย” ตรวจสอบก่อนดาวน์โหลด ป้องกันข้อมูลรั่วไหลก่อนสายเกินไป
-----
ที่มา: รายงานการวิเคราะห์แคมเปญ FakeGit โดยนักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์ (2569)
แหล่งข่าวที่ตรวจสอบแล้ว: BleepingComputer (8 ตุลาคม 2026) และ Island Security Research (20 กรกฎาคม 2026)
- ประกาศกำหนดการพิธีพระราชทานปริญญาบัตร ครั้งที่ 6 ประจำปี...
- การสรรหาผู้สมควรดำรงตำแหน่งอธิการบดีมหาวิทยาลัยเทคโนโลยี...
- เจอบน GitHub ไม่ได้แปลว่า ปลอดภัย
- Hub-RDC เดินหน้าซักซ้อมนำเสนอความก้าวหน้าโครงการ...
- มทร.ล้านนา สร้างชื่อเวทีนวัตกรรมระดับโลก คว้า 4 รางวัล...
- มทร.ล้านนา ลำปาง รับสมัครนักวิทยาศาสตร์ สังกัดคณะวิศวกรร...
ออกแบบและพัฒนาโดย สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา